GitHub Agentic Workflowsとは
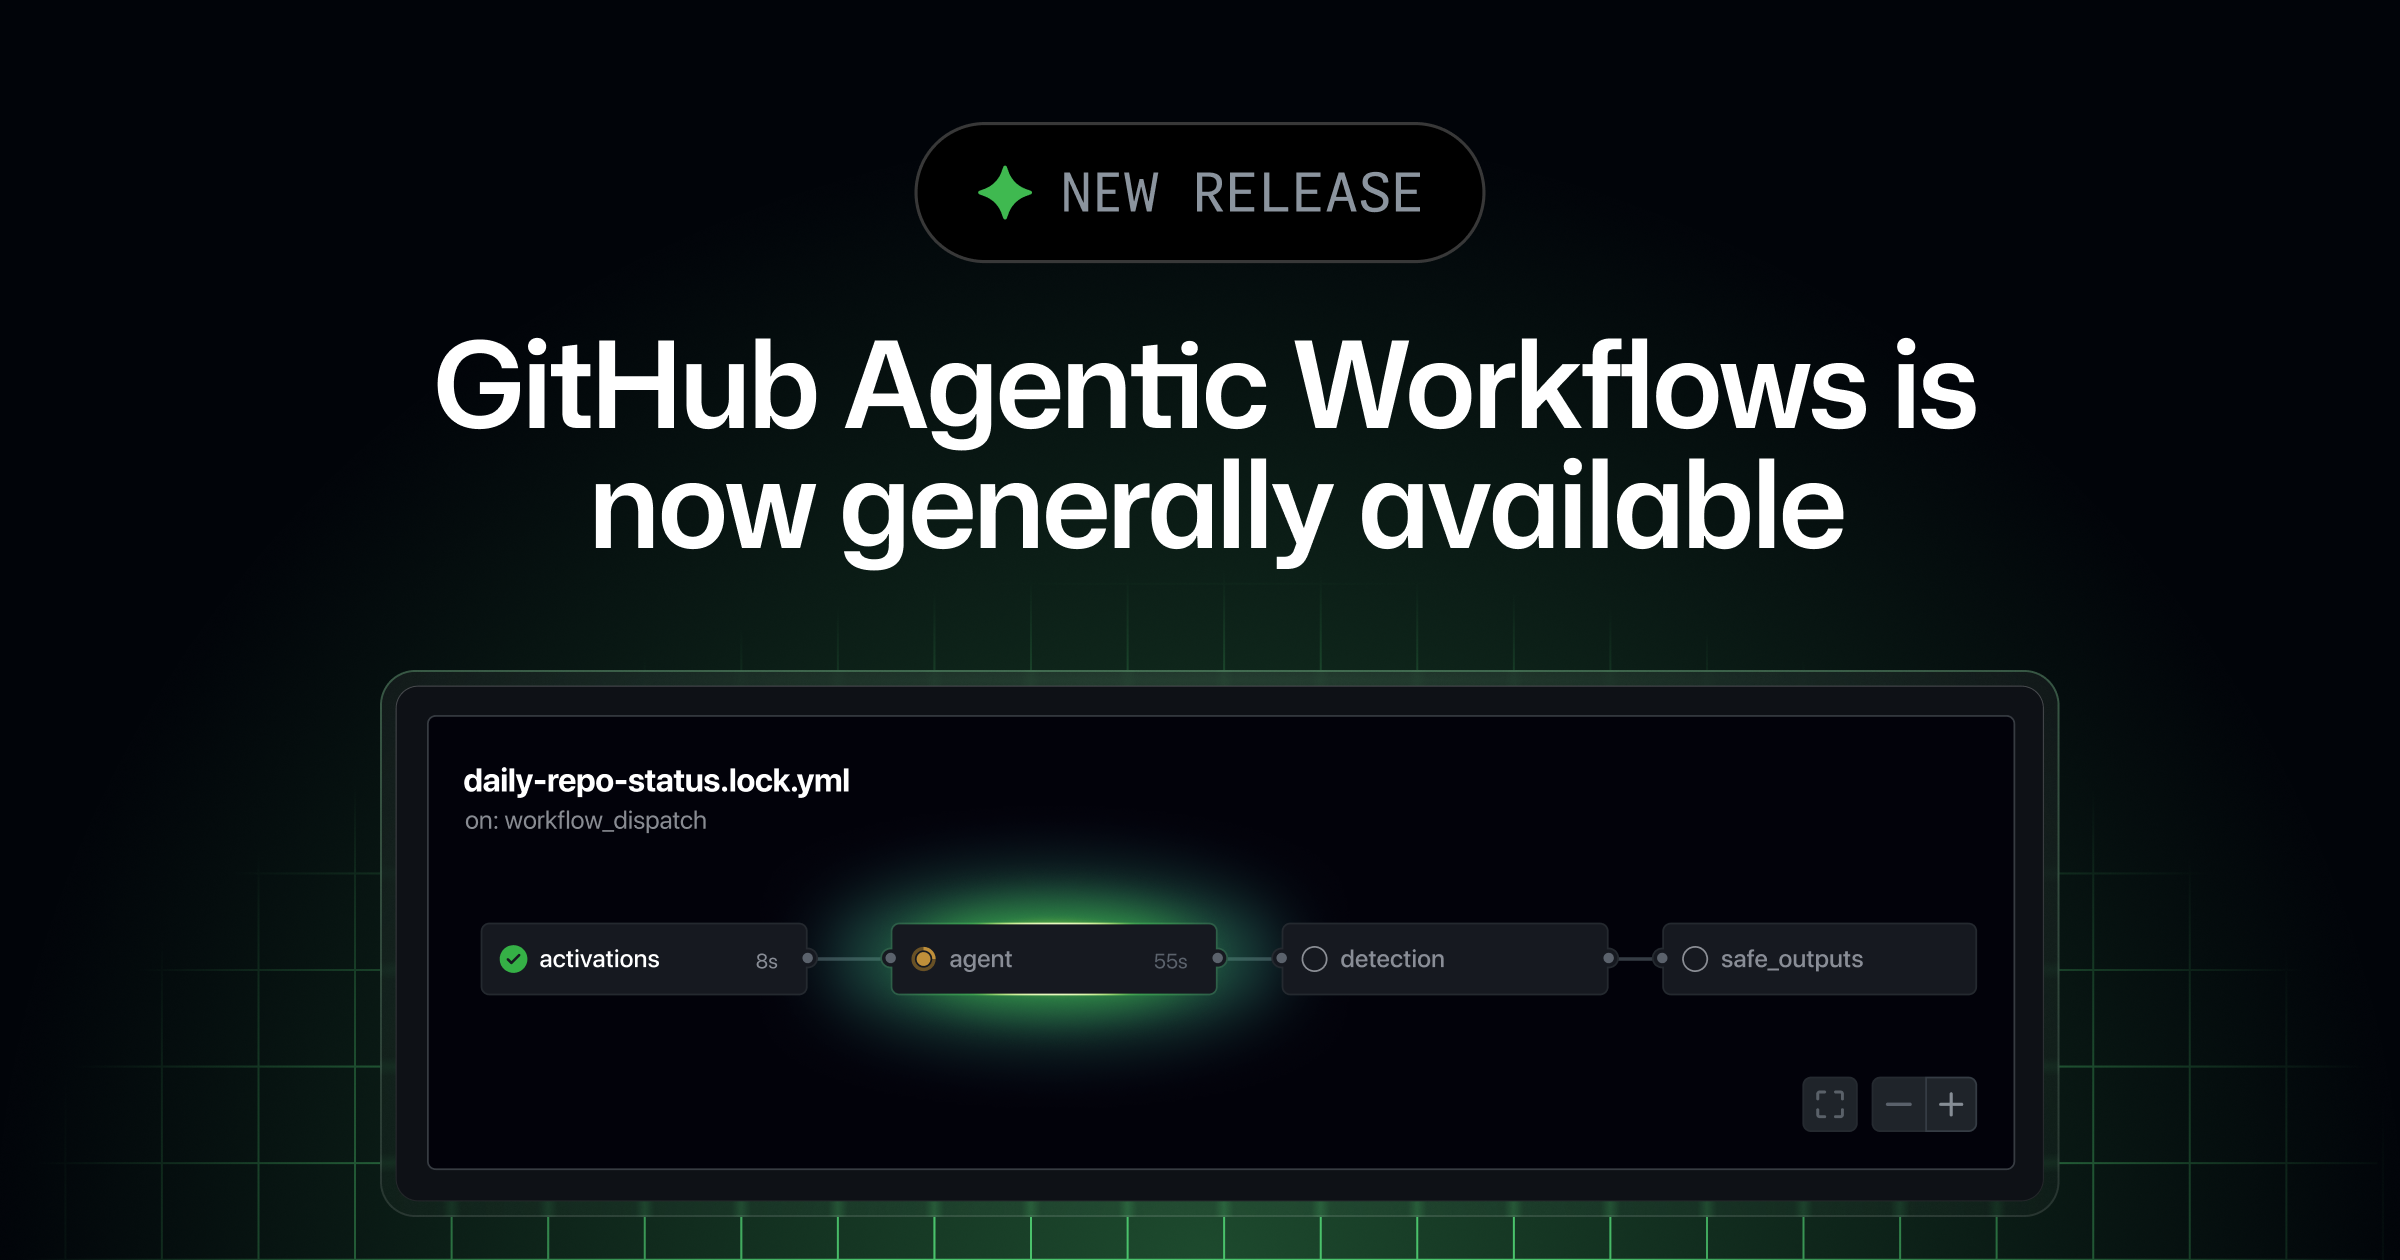
GitHub Agentic Workflowsは、自然言語で書いたMarkdownを標準のGitHub Actions YAMLへコンパイルするオープンソースのGitHub CLI拡張だ。ワークフローはActionsのランナー、ポリシー、実行履歴を使いながら、GitHub Copilot、Claude Code、OpenAI Codex、Google Geminiなどのエージェントを動かす。[1]
2026年10月28日に一般提供され、GitHub Free、Team、Enterpriseで利用できる。ツール自体の利用と、エージェントを動かす費用は別だ。既定のCopilot CLIエンジンにはCopilotライセンスが必要で、他社エンジンを使う場合は各サービスの認証情報と課金が必要になる。
| 向く処理 | 通常のGitHub Actions | Agentic Workflows |
|---|---|---|
| ビルド、lint、単体テスト | 適する | 原則使わない |
| Issueの内容を読んだ分類 | 条件が増えると複雑 | 適する |
| CI失敗の原因調査 | 固定ルールの範囲 | 文脈判断を含められる |
| 文書やテストの修正案 | テンプレート処理 | 候補生成と検証に向く |
| 本番デプロイ | 決定的な手順で実行 | 判断部分と実行部分を分離 |
公式リポジトリも、再現性が必要なビルド、テスト、lint、デプロイは通常のActionsを使うよう案内している。エージェントは万能な置き換えではなく、決定的な処理の前後にある調査や整理を担当する。
費用はActionsとAI推論に分かれる
実行費用は一つの月額ではない。公式ドキュメントはGitHub Actionsの計算時間と、モデル提供者に支払うAI推論費用の二つに分けている。一般的な実行ではエージェント処理が1〜15分、各ジョブに約1.5分のランナー準備時間がかかる例を示す。タスクとランナーで変わる目安だ。[2]
GitHubのAI Credits(AIC)は1単位0.01ドルとして表示される。Copilotの組織課金には、組織ポリシー、copilot-requests: write権限、コンパイル済みのlockファイルが必要だ。他社APIを使えば請求先も変わる。
導入前は、1回に読むIssue、PR、ログの上限を決めて手動実行し、Actions時間とAICを記録する。同種の作業を繰り返して最大値を予算上限に使い、ラベルや失敗時だけ起動する条件を置く。gh aw forecastと実行ログで月間レンジも見直す。
公式の費用管理ガイドも、決定的なツールで解ける仕事は先にそちらで処理し、必要な場合だけエージェントを起動するよう勧める。モデルを安くする前に、起動回数と入力文脈を減らす方が、費用と誤作動の両方を抑えやすい。[3]
安全機能はあるが、設定責任は残る
Agentic Workflowsは、エージェントを既定で読み取り専用にし、コンテナ内で実行する。Agent Workflow Firewallが通信を制御し、外部への変更はSafe Outputsへ一度ため、検証後に反映する。提案された変更を別ジョブで検査する脅威検知も組み込まれる。[1]
ただし、公式のセキュリティ設計は「設定すれば自動的に安全」とは説明していない。カスタム処理は隔離領域外で動くことがあり、許可ドメイン内の要求も個別に確かめる。セルフホストランナーではホストやコンテナ基盤の管理も利用者側に残る。[4]
| 最初に固定する項目 | 推奨する初期値 |
|---|---|
| GitHub権限 | contents: readから開始 |
| 書き込み | Safe Outputs経由のIssue・PR案に限定 |
| ネットワーク | 必要なAPIドメインだけ許可 |
| 秘密情報 | 読み取りジョブへ渡さない |
| 予算 | 1回、1日、同時実行数に上限 |
| 起動条件 | 手動または限定ラベルから開始 |
書き込み権限を付ける前に、外部入力がどこへ入るかを確認する必要がある。Issue本文やPRコメントには、第三者が命令文を混ぜられる。エージェントがそれを作業指示として扱い、後続スクリプトへ渡すと、通常のActionsにはない攻撃経路が生まれる。
研究が示すエージェント型Actionsの注意点
2026年5月に公開された研究は、10,792リポジトリの13,392件のエージェント型ワークフローを解析し、研究上の脅威モデルで496件を悪用可能と確認した。Issue本文などの信頼できない入力がプロンプトへ入り、エージェントの出力や後続スクリプトに影響する「Agentic Workflow Injection」を調べたものだ。[5]
この数字を、現在のgithub/gh-awの既定機能に496件の脆弱性がある、という意味で使ってはいけない。研究対象は広い意味でのエージェント型GitHub Actionsであり、GitHub Agentic WorkflowsのGA版だけを評価していない。一方で、信頼できない文章を命令として再解釈させないこと、モデル出力をそのままシェルへ渡さないことの重要性は、公式の安全設計とも一致する。
TechCreateでは、GitHubが同時期に提供したコード検査機能をGitHub AI Scanの料金とCodeQLとの違いで整理している。検査ツールを追加する場合も、エージェントに修正まで任せる場合も、「検出」と「変更の反映」を別の権限に分ける考え方は共通する。
最初の1本は読み取り専用で作る
導入の出発点には、週次レポートやCI失敗の要約のような読み取り中心の仕事が向く。根拠付きの下書きを人が確認する形なら、自動変更のリスクを負わずに精度と費用を測れる。
評価では正答率に加え、見落とし、根拠のURL、1回のAIC、実行時間、人の確認時間を記録する。GitHubの発表には、顧客チームで週29時間の削減や開発速度2倍超、日次エラー約1万1000件から1000件未満への減少という事例が載る。特定チームの事例であり、一般的な効果や独立監査済みの比較結果ではない。[1]
判断基準は明快だ。毎回同じ入力から同じ出力が必要なら通常のActionsを使う。複数の情報を読み、候補を作り、人が確認してから反映する仕事ならAgentic Workflowsを試す余地がある。自動化率ではなく、確認可能な根拠と失敗時の停止位置を設計できるかで選びたい。
まとめ
- GitHub Agentic Workflowsは、自然言語MarkdownをActionsへ変換し、判断を伴うIssue整理や失敗調査をエージェントに任せる仕組みだ
- 費用はActions時間とAI推論の合計で決まり、起動条件、入力上限、1回・1日の予算を先に設定する必要がある
- 既定の隔離やSafe Outputsは出発点であり、外部入力、カスタム処理、秘密情報、書き込み権限は利用者が境界を設計する
出典・参考
- GitHub「GitHub Agentic Workflows generally available」(2026年10月28日)
- GitHub Agentic Workflows「Billing」
- GitHub Agentic Workflows「Cost Management」
- GitHub Agentic Workflows「Security Architecture」
- Wang et al.「Demystifying and Detecting Agentic Workflow Injection Vulnerabilities in GitHub Actions」(2026年5月8日)
読者のコメント (0)
コメントを残す