3,000円相当のお見舞金は誰が対象?
パーク24は運転免許証などの本人確認書類画像について、攻撃者によるアクセスと外部送信の痕跡が確認された利用者を対象にした。会社側はこれを「お見舞い」と説明している。支払い済みという発表ではなく、受け渡し方法などを詰める段階だ。[1]
| 確認したいこと | 10月23日の発表内容 |
|---|---|
| 金額・形式 | 3,000円相当の現金または金券 |
| 対象 | 暗号化された本人確認書類画像へのアクセスと外部送信の痕跡が確認された利用者 |
| 受け取り方法 | 検討中。決まり次第、対象者へ案内 |
| 氏名などの漏えいだけでも対象か | 今回公表した対象条件は、本人確認書類画像の外部送信の痕跡があること |
出典は第5報。「個人情報の漏えい対象」と「今回のお見舞金の対象」は範囲が異なるため、自分の画像がどの区分に当たるかを確認したい。[1]
公式FAQのQ10によると、画像は暗号化されており、外部送信の痕跡があっても、その内容を直ちに見られる状態になったとは限らない。ただし、将来のリスクを完全には否定できず、利用者の不安や負担も踏まえて対象にしたという。外部送信の痕跡がなかった画像については、内容を閲覧・取得された可能性は低いと同社は説明している。[2]
なぜ3,000円?本人申告制度の費用も参考に
タイムズモビリティはFAQのQ9で、流出した可能性がある情報や想定リスク、不正利用・なりすましへの備えに伴う利用者の負担を考慮したと説明した。金額を検討する要素の一つとして、信用情報機関の本人申告制度を利用する際の費用負担も参考にしたとしている。[2]
ただし、特定の制度を利用することが受け取りの前提ではない。同社は特定の対策を推奨するものではないとも説明している。「本人申告制度を申し込まないと3,000円相当を受け取れない」と読み替える内容ではない。[2]
本人申告制度は、書類の紛失や画像流出などを本人が申し出て、金融機関やクレジット会社などが審査の参考にする情報を登録するものだ。FAQは、悪用を防ぐ効果を保証する制度ではなく、預金口座の開設時には利用されないとも説明している。利用する場合は、対象や手続きを各信用情報機関で確認する。[2]
画像約146万件で外部送信の痕跡。以前の約160万件から精査
タイムズカーの第5報では、氏名・住所・運転免許情報などのデータで外部送信の痕跡が確認された件数を6,628,007件と公表した。その対象アカウントに含まれる本人確認書類画像は、次の2区分に分かれる。従来の「約160万件」は調査途中の数字であり、下表へ足し合わせるものではない。[1]
| 本人確認書類画像の調査結果 | 件数 |
|---|---|
| アクセスと外部送信の痕跡を確認 | 1,464,800件 |
| アクセスの痕跡はあるが、外部送信の痕跡は未確認 | 891,602件 |
| 合計 | 2,356,402件 |
表の出典は第5報。いずれも暗号化された画像のデータで、件数をそのまま重複のない人数とは扱えない。[1]
調査では、タイムズクラブのWebシステムへの不正アクセスも判明した。クレジットカード番号の下4桁は28件で外部送信の痕跡があり、以前の「カード情報は漏えいしていない」という説明から更新されている。一方、カード番号の全桁とセキュリティコードは保持しておらず、今回漏えいした情報によってカードが不正利用されるおそれはないというのが同社の説明だ。[1][2]
自分の対象情報はマイページで確認できる
タイムズモビリティは10月23日17時から、会員ごとに漏えいが確認された情報をマイページへ掲載した。現在の会員は公式サイトからログインして確認できる。退会済みの人と、入会しなかった人には専用フォームへの問い合わせを案内している。[2]
- タイムズカーの公式発表を開く。
- 現在の会員はマイページで、自分に該当する情報を確認する。表示の見方は公式の確認手順を参照できる。
- 退会済み・入会未完了の場合は、公式発表にある専用フォームの案内へ進む。不明点は専用窓口0120-25-8924(24時間)へ相談する。
公式の確認資料によると、マイページで「登録情報」(PCでは「ご登録情報の確認」)を選び、2段階認証をすると、対象者には上部の赤枠に情報が表示される。[3]
お見舞金を受け取るためだと説明されても、電話やメールの相手にSMS認証コード、パスワード、暗証番号を伝えない。同社はこれらを電話やメールなどで聞くことはないと注意を呼びかけている。[2]
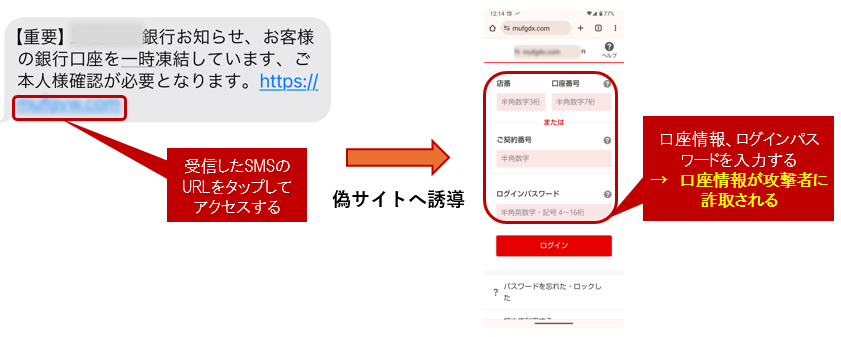
IPAも、連絡が本物か迷う場合は、メールやSMSにあるURL・電話番号を使わず、公式サイトや公式アプリから確認するよう案内している。不審なサイトへパスワードを入力した場合は、そのサービスと同じパスワードを使っているサービスで変更し、カード情報を入力した場合はカード会社へ相談する。[4]
必要に応じて、免許証画像が漏えいした場合の本人申告と相談先、漏えい通知を受け取った直後の確認手順も参照できる。
本人確認画像は10月末までに削除する方針
パーク24は本人確認書類の画像を登録確認完了後に即時削除し、保有しない運用へ変えた。従来は会員期間中と退会後7年間保有していたが、現在保有する画像も、本人からの申し出の有無にかかわらず2026年10月末までに削除するとしている。10月25日時点では、削除完了の発表ではない。[1]
この見直しは、今後、会社が画像を長期間持ち続けることで生じるリスクを減らす措置と読める。ただし、会社が保有する画像の削除によって、すでに外部へ送られたデータも消去できるわけではない。
会社側はWebシステムの脆弱性を悪用した侵入だったと判断し、確認された侵害経路への対策は完了したと説明した。社外取締役を中心に外部専門家を加えた調査委員会で内部統制・ガバナンスを検証し、具体的な強化策を年内をめどに公表する方針だ。[1]
見舞金と諸対応費用で55億円の特別損失を見込む
親会社のパーク24は同日、お見舞金と本件への諸対応費用として、2026年10月期に55億円の特別損失を計上する見込みだと発表した。55億円はお見舞金だけの総額ではない。これに伴い、親会社株主に帰属する当期純利益の予想を440億円から385億円へ引き下げた。[5]
売上高、営業利益、経常利益の予想は据え置いた。同社によると、公表直後はモビリティ事業の会員数の推移に一定の影響があった一方、1日当たりの売上高は事案発生前の水準を維持している。ただし、これは会社が発表した時点の状況であり、その後の利用動向や業績への影響は引き続き注視するとしている。[5]
利用者への支払い準備と並行して、本人確認書類を長期間保有する運用も変わる。受け取り方法の案内に加え、画像の削除完了と、年内に公表する経営管理の改善策が今後の焦点になる。
まとめ
- 3,000円相当のお見舞金は、本人確認書類画像の外部送信の痕跡がある利用者が対象。自分の該当情報を確認し、受け渡し方法の正式な案内を待ちたい。
- 画像の暗号化や会社側の削除方針で、将来の悪用リスクがなくなったわけではない。認証コードなどを求める連絡は、公式窓口から真偽を確かめる。
- 55億円の特別損失見込みには諸対応費用も含まれる。見舞金の支払いだけでなく、データ保有とガバナンスの見直しまで続く事案だ。

読者のコメント (0)
コメントを残す