最初に確認するのは、通知の真偽と自分の対象範囲
送信者名や企業ロゴが合っていても、本物である証明にはならない。警察庁は、送信元の名称やアドレスは偽装できるため、表示だけで真偽を判断することは難しいと説明している。登録済みの公式アプリやブックマークから発表へ進み、必要ならそこに掲載された窓口を使う。[1]
確認時には、通知を消さずに保管しておくと照合しやすい。次の表は、事業者に問い合わせる前に整理したい項目だ。
| 確認項目 | メモすること |
|---|---|
| 何のサービスか | サービス名、利用していた時期、退会済みか |
| 自分は対象か | 全利用者への注意喚起か、自分の漏えい確認を知らせる通知か |
| どの情報か | 連絡先、認証情報、決済情報、本人確認書類など具体的な項目 |
| どこまで判明したか | 漏えいの可能性か、外部取得を確認したのか、悪用も確認したのか |
| 何をする必要があるか | 期限のある手続き、変更を求められた設定、問い合わせ方法 |
| 次の案内はいつか | 発表日・更新日、追加通知の予定、公式の掲載先 |
「対象者へ順次通知」と書かれている段階では、通知が来ていないことだけで対象外とは決められない。対象範囲や通知方法は、個別事案の発表で確かめよう。
漏れた情報と、自分が入力してしまった情報を分ける
事業者から漏れた情報と、後から届いた偽の案内に自分で入力した情報は、別々に確認する。前者にカード情報が含まれていなくても、偽サイトでカード番号を入力すれば、追加の対応が必要になる。
IPAは、不審なサイトにID・パスワードを入力した場合は速やかに変更し、同じものを使い回すサービスでも変更するよう案内している。カード情報を入力した場合は、カード会社へ相談する。[2]
| 状況 | 最初の行動 |
|---|---|
| 通知を受け取ったが、不審な入力はしていない | 公式発表で該当項目と求められる対応を確認 |
| 偽サイトにパスワードを入力した | 正規のサービスから変更。同じ認証情報の使い回しも確認 |
| カード・口座情報を入力した、または不審な取引がある | カード会社・金融機関の公式窓口へ連絡 |
| 免許証などの画像が対象に含まれる | 画像の種類・対象範囲を事業者に確認し、名義悪用への対応を検討 |
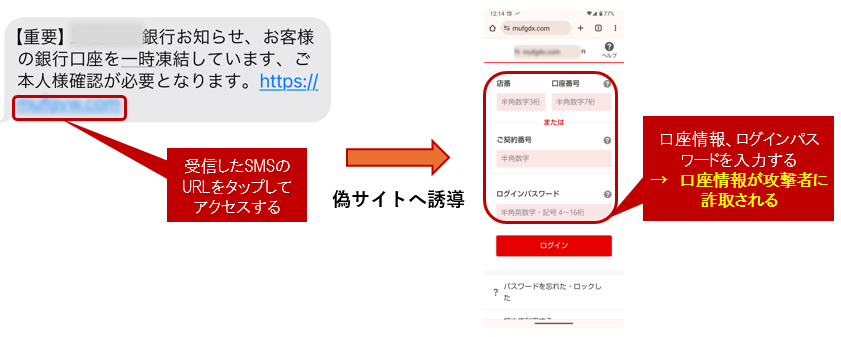
パスワードの変更が必要かどうかは、事業者の通知内容にもよる。保管された形式や漏えい範囲の説明を読まず、「この事件では変更不要だったから別の事件でも不要」と横展開しない。変更する際の入口も、通知内のリンクではなく正規のサイトを使いたい。
関連する確認事項は、運転免許証画像の漏えいに関する対応で詳しく整理しています。
「悪用は未確認」と「今後も安全」は違う
漏えいの調査には段階がある。発表時点で不正利用を確認していなくても、その後に追加の事実が判明することはある。「確認していない」と「起こりえない」を同じ意味に読まないことが大切だ。
実例として、タイムズカーの不正アクセスと情報漏えいでは、第2報で全体のアカウント数が、第3報で本人確認書類の画像に関するアカウント数が示された。個別通知と続報を合わせて読む必要がある事例だ。[3]
通知を受け取った日、確認した発表の更新日、問い合わせ番号を同じ場所へ記録しておこう。次の案内と照合する際に、前回から何が変わったかを把握しやすくなる。メールアドレスや氏名などを含む通知を、そのままSNSへ公開するのは避けたい。
不審な取引や名義利用があれば、サービス窓口と警察へ
身に覚えのない決済や送金があれば、まず該当するカード会社・金融機関へ連絡する。警察庁は、被害に遭ったサービスの提供会社への相談と、最寄りの警察署またはオンライン受付窓口への通報・相談を案内している。補償の有無や条件は会社や事案ごとに確認が必要だ。[1]
相談のために、連絡日時、不審なメールやURL、取引明細、事業者から届いた通知を保管する。被害の説明と、まだ確認できていない推測を分けて伝えよう。サイバー事案の相談先は警察庁の案内から確認できる。[4]
まとめ
- 届いた通知のリンクを急いで開かず、公式アプリやブックマークから事案の発表を確認する。
- 自分の対象項目、調査の段階、事業者が求める対応を読み、偽サイトへ追加で入力してしまった情報がないかも分けて考える。
- 不審な取引があれば関係する事業者と警察へ相談する。通知と対応履歴を残し、続報の変更点を追えるようにしておこう。